
L’intelligence artificielle facilite de nombreux usages en entreprise, mais elle profite aussi aux cybercriminels. En effet, grâce à l’IA, il est aujourd’hui bien plus simple de réaliser des vidéos truquées, d’imiter des voix ou de générer des textes particulièrement crédibles. Ces techniques sont maintenant accessibles à tous, et les cybercriminels ne manquent pas de les utiliser pour piéger les entreprises françaises.
Bien souvent, les plus grandes menaces ne sont pas liées à des attaques techniquement sophistiquées, mais à des méthodes déjà bien connues, perfectionnées par l’IA, comme le phishing ou l’usurpation d’identité. Voici ce qu’il faut savoir à ce sujet, et comment protéger son entreprise face aux risques de cybercriminalité.
Sommaire :
Des campagnes de phishing encore plus convaincantes
Grâce à l’IA, les e-mails de phishing remplis de fautes et rédigés de manière maladroite sont de l’histoire ancienne. L’IA générative facilite la création de messages professionnels, avec beaucoup moins d’erreurs et un vocabulaire adapté à l’entreprise ciblée.
Le cybercriminel peut aussi se servir de l’IA pour exploiter des informations disponibles sur LinkedIn, un site d’entreprise ou d’autres sources publiques qui permettront de personnaliser son approche. Les messages prennent le nom d’un dirigeant, d’un salarié, d’un fournisseur habituel ou s’appuient sur une actualité récente de l’entreprise, les rendant encore plus convaincants.
Le phishing constitue l’une des principales menaces pour les professionnels français. D’après Cybermalveillance.gouv.fr, cette menace représente 16 % des parcours d’assistance des entreprises et associations en 2025, en hausse de 29 % en un an.
L’augmentation des deepfakes et du clonage vocal
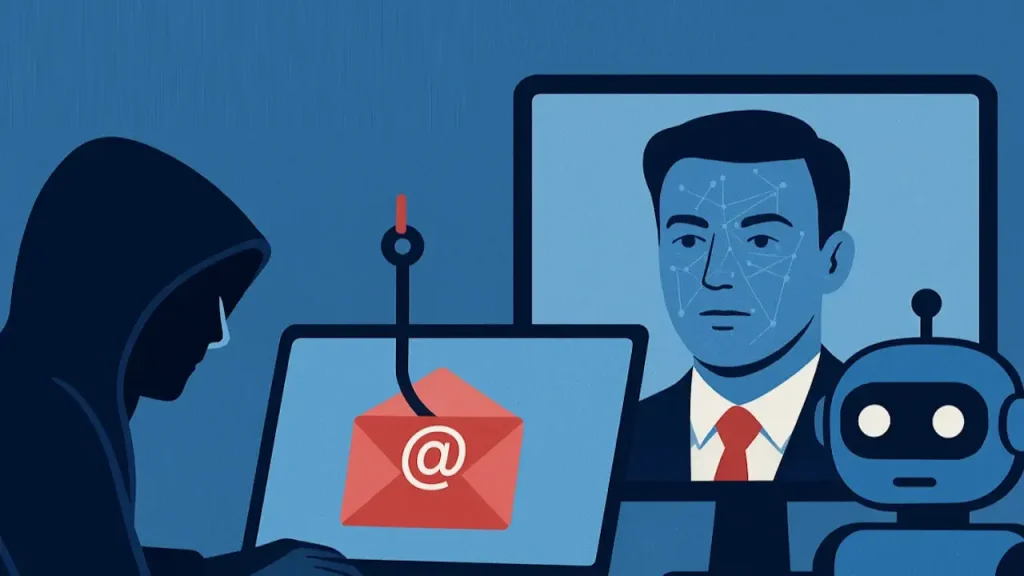
L’un des risques les plus préoccupants liés à l’essor de l’IA générative concerne l’usurpation d’identité par l’image ou la voix. Les outils d’IA peuvent reproduire la voix d’une personne à partir de simples enregistrements disponibles en ligne, et s’en servir pour piéger les membres de l’entreprise. Les deepfakes vidéo ajoutent une dimension supplémentaire à ces tentatives de manipulation.
Un collaborateur peut recevoir un appel qui semble provenir de son dirigeant et qui lui demande d’effectuer rapidement un virement confidentiel, ou l’escroc peut s’appuyer sur une visioconférence falsifiée pour renforcer la crédibilité de sa demande. Les équipes comptables et financières sont particulièrement ciblées.
Le phénomène intervient dans un contexte de forte progression de la cybercriminalité. Selon le ministère de l’Intérieur, 453 200 crimes et délits liés au numérique ont été enregistrés en France en 2025, soit 14 % de plus qu’en 2024.
Des attaques davantage ciblées grâce à l’utilisation des données disponibles en ligne
Les cybercriminels peuvent également utiliser l’IA pour analyser de grandes quantités d’informations qui les aident à choisir les cibles les plus intéressantes. Puisque toutes les entreprises utilisent Internet et partagent ou stockent de nombreuses données sur des canaux parfois faiblement sécurisés, les escrocs peuvent se servir de profils professionnels, de communiqués de presse, de données volées ou d’informations récupérées sur les réseaux sociaux pour améliorer leurs attaques.
Un attaquant peut par exemple identifier les personnes chargées des paiements, repérer un changement de direction ou comprendre quels logiciels sont utilisés en interne, ce qui favorise la mise en place d’attaques plus efficaces. Ces données leur permettent de construire des scénarios plus crédibles, comme une fausse facture d’un fournisseur, la demande urgente d’un responsable ou un faux message du service informatique.

Comment les entreprises peuvent-elles réduire ces risques ?
Face à cette amélioration des techniques, la première défense reste humaine. Les collaborateurs doivent apprendre à se méfier non seulement des liens et des pièces jointes suspects, mais également des demandes inhabituelles, même lorsqu’elles semblent provenir d’une personne connue au sein de l’entreprise.
Pour les opérations sensibles, les entreprises ont intérêt à instaurer des procédures impossibles à contourner sous prétexte d’urgence. Il semble important de mettre en place :
- une double validation pour les virements importants ;
- une confirmation par un autre canal lorsqu’un RIB est modifié ;
- la vérification systématique des demandes financières inhabituelles.
La sécurité technique doit compléter ces procédures. L’authentification multifacteur limite les conséquences du vol d’un mot de passe, tandis que les mises à jour régulières, la gestion stricte des droits d’accès et les solutions de protection des terminaux réduisent la surface d’attaque.
Pour les salariés qui travaillent à distance, il est également important de sécuriser les connexions, notamment lorsqu’ils utilisent des réseaux Wi-Fi publics ou peu fiables. Un VPN peut chiffrer l’activité en ligne entre l’appareil et le serveur VPN, ce qui ajoute une couche de protection essentielle pour les professionnels.
Avant de choisir un service adapté à l’entreprise, nous vous conseillons de comparer les fonctionnalités, le niveau de protection et les tarifs des VPN pour identifier la solution la plus adaptée aux besoins de l’entreprise.
L’essor de l’IA rappelle surtout l’importance de former les équipes, de renforcer les procédures de vérification et de sécuriser les accès face à des attaques toujours plus crédibles.